przez admin | kwi 26, 2026 | Cyberflux
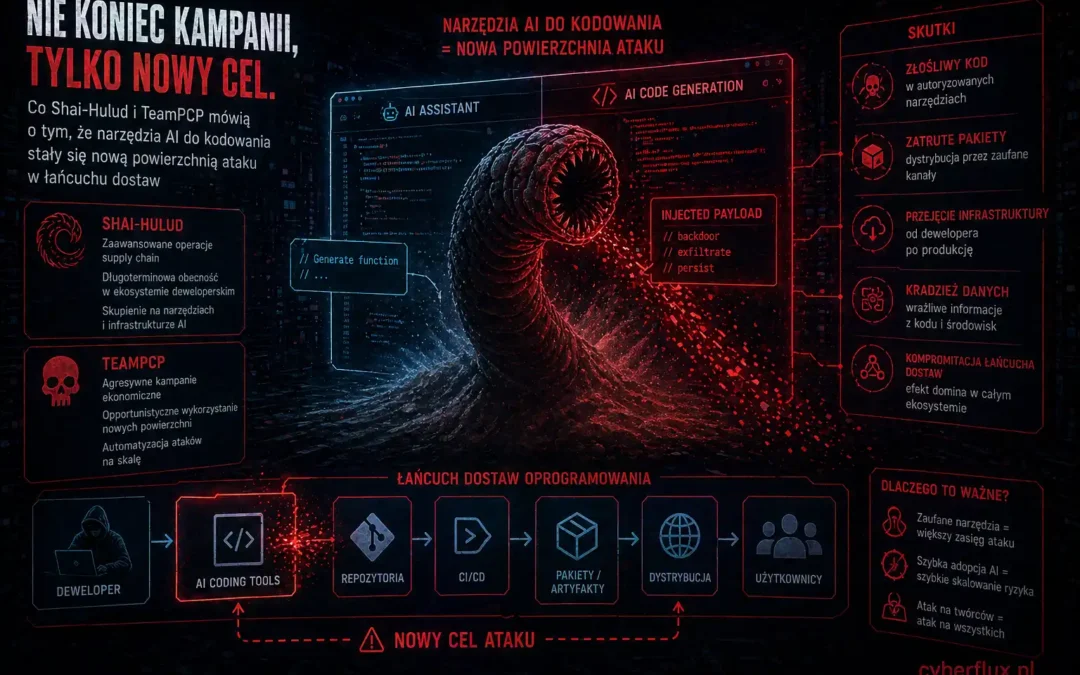
Pisaliśmy o kampanii TeamPCP z 22 kwietnia — skompromitowany skaner bezpieczeństwa KICS jako punkt wejścia, Bitwarden CLI jako ofiara domino, robak propagujący się przez skradzione tokeny GitHub. Teza była: narzędzia DevSecOps mają z założenia dostęp do...