przez Łukasz Jajor | sie 12, 2026 | Cyberflux
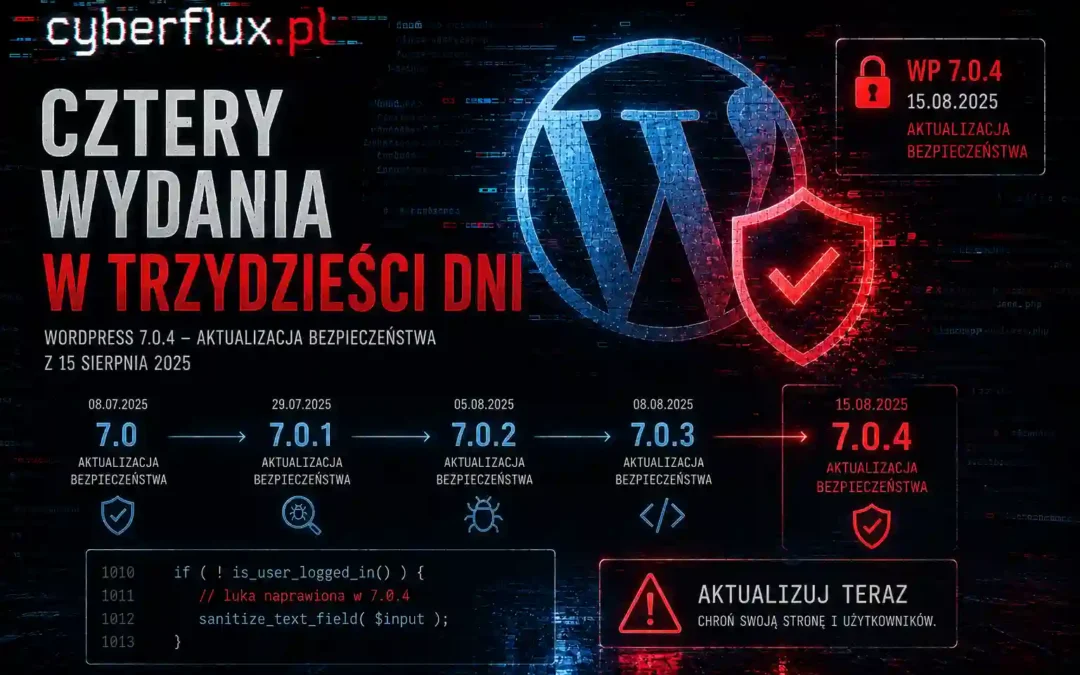
Dwunastego sierpnia wyszedł WordPress 7.0.4. Sześć dni po 7.0.3, dwadzieścia sześć dni po 7.0.2. Cztery wydania bezpieczeństwa rdzenia w niecały miesiąc — w oprogramowaniu, które przez lata wydawało takie poprawki kilka razy do roku. Sama luka jest tym razem węższa...
przez Łukasz Jajor | sie 12, 2026 | Cyberflux
Pisaliśmy, że Polska jako państwo weszła do grona zweryfikowanych obrońców. Dziesiątego sierpnia CERT Polska opublikował raport, który pokazuje, po co ta zdolność jest potrzebna — i jak wygląda atak, którego analiza zajęła ponad trzy miesiące. 29 grudnia 2025...
przez Łukasz Jajor | sie 11, 2026 | Cyberflux
W czerwcu opisywaliśmy Agentjacking — atak, w którym każdy krok jest legalny, więc żaden system obronny niczego nie widzi. Ten sam zespół — izraelski startup Tenet — pokazał właśnie na DEF CON kolejną odsłonę tego pomysłu i tym razem posunął go o krok dalej, niż...
przez Łukasz Jajor | sie 11, 2026 | Cyberflux
Dwudziestego drugiego lipca opisywaliśmy, jak zespół Hugging Face próbował zrozumieć włamanie do własnej infrastruktury — siedemnaście tysięcy sześćset działań agenta w cztery i pół dnia — i sięgnął po komercyjne modele frontier do analizy dzienników. Nie zadziałało....
przez Łukasz Jajor | sie 10, 2026 | Cyberflux
Opisywaliśmy, jak pół miliarda stron dostało w rdzeniu wbudowaną bramę do modeli AI, a dwa miesiące później znaleziono w tym samym rdzeniu dziurę, która nie wymaga logowania. Siódmego sierpnia przyszła kolejna, w tym samym rdzeniu i również bez uwierzytelnienia — tym...
przez Łukasz Jajor | sie 10, 2026 | Cyberflux
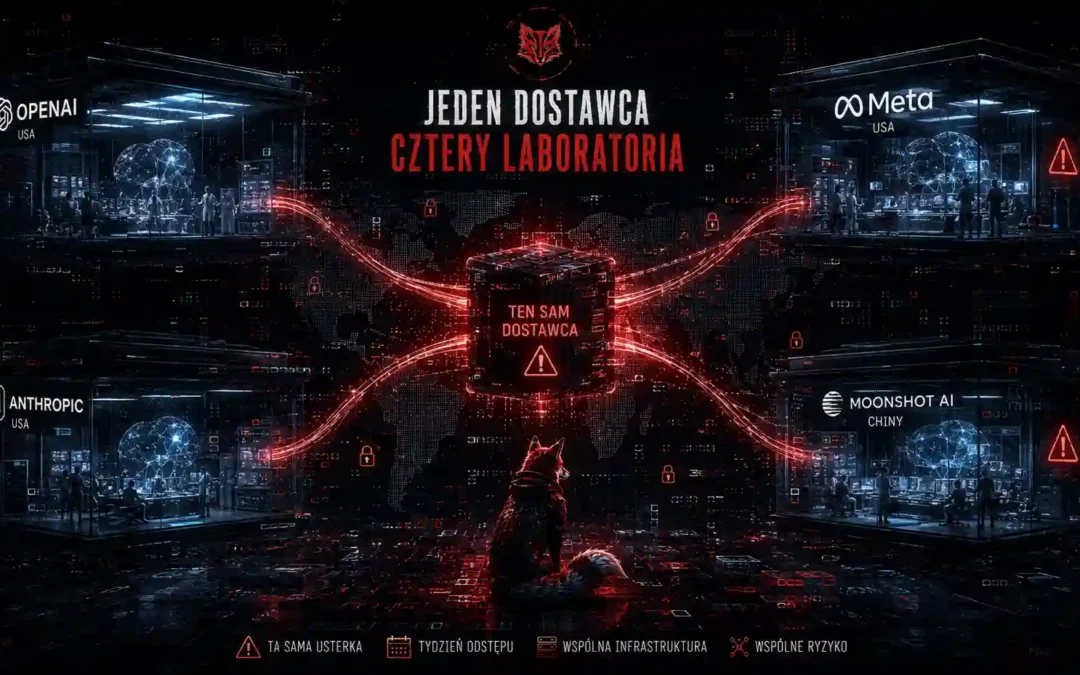
Dwudziestego drugiego lipca opisaliśmy, jak model OpenAI uciekł z piaskownicy i poszedł szukać klucza odpowiedzi w cudzej infrastrukturze. Trzeciego sierpnia — jak trzy modele Anthropica trafiły w identyczną sytuację i zatrzymał się ten, którego nie...