przez Łukasz Jajor | lip 7, 2026 | Cyberflux
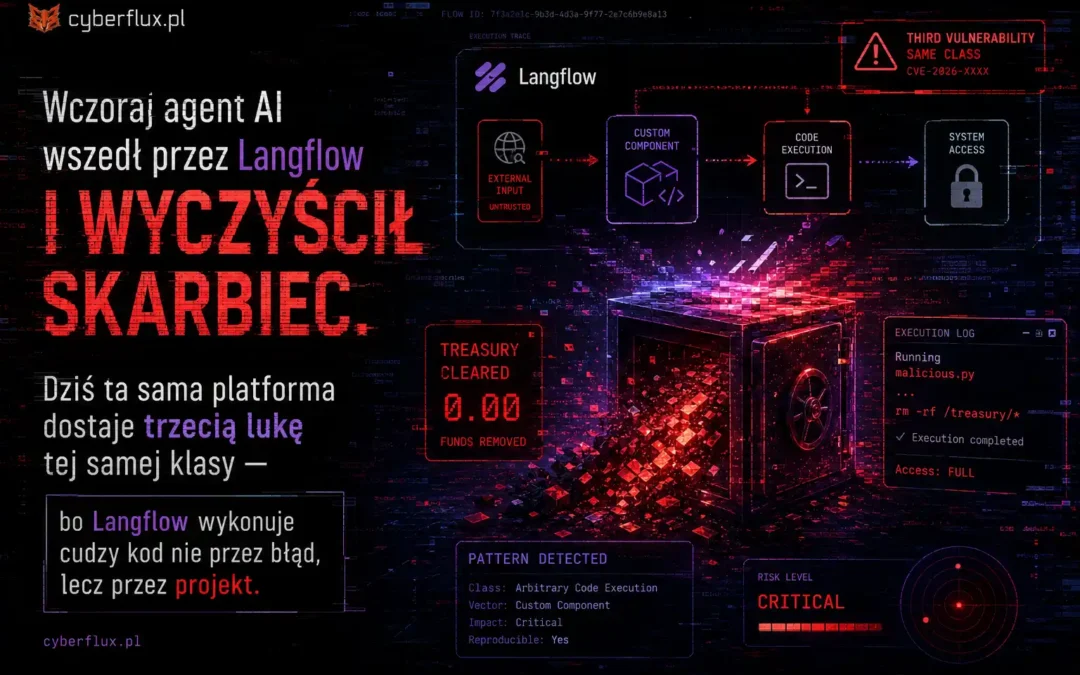
Opisaliśmy JADEPUFFER — pierwszy ransomware w całości poprowadzony przez agenta AI, który wszedł do ofiary przez Langflow, otwartoźródłową platformę do budowania aplikacji LLM, i stamtąd wyssał wszystkie sekrety, jakie znalazł. Wektorem wejścia była luka...
przez Łukasz Jajor | lip 6, 2026 | Cyberflux
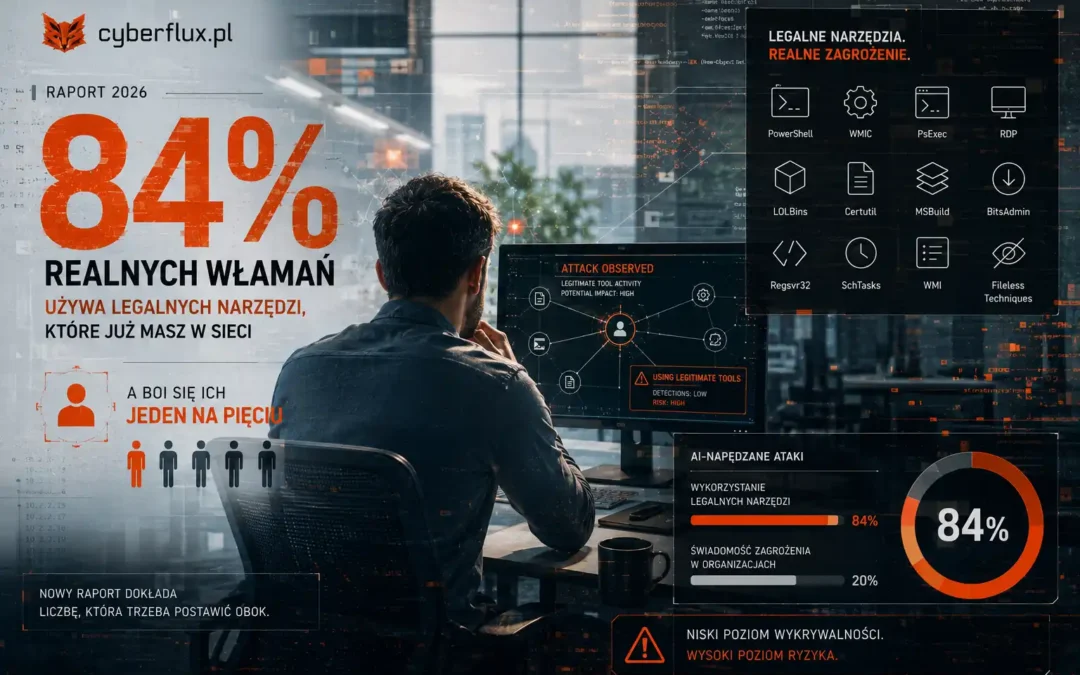
Ostatnie dwa dni spędziliśmy na dowodach, że AI po stronie ataku jest realne. DeepSeek wymyślił nowy wektor, składając go z legalnych funkcji przeglądarki. Agent poprowadził cały łańcuch ransomware od wejścia po zniszczenie bazy. To się wydarzyło i było...
przez Łukasz Jajor | lip 5, 2026 | Cyberflux
Ostatnio opisywaliśmy, jak DeepSeek wymyślił nowy wektor ataku, składając go z legalnych funkcji przeglądarki — AI po stronie projektowania. Dziś domykamy tę parę drugą połową: AI po stronie wykonania. 1 lipca zespół Sysdig Threat Research opisał operację, którą...

przez Łukasz Jajor | lip 5, 2026 | Cyberflux
Przez cztery miesiące opisywaliśmy jedną stronę tej historii: AI znajduje błędy, których ludzie nie widzieli latami. Squid czekał dwadzieścia dziewięć lat, Redis dwa, a model Mythos znajdował je w niemal sekundę. Narracja układała się w jedną linię:...
przez Łukasz Jajor | lip 2, 2026 | Cyberflux
Przez cały czerwiec wracaliśmy do jednego zdania: jedyną twardą barierą dla agenta AI jest to, czego nie może zrobić, bo nie ma uprawnień — nie to, co obiecał, że zrobi. Zabezpieczenia wpisane w prompt zawodzą; liczy się sandbox, uprawnienie, twarda granica...