cyberflux.pl
  • Budujemy Agentic Web
    • Wiedza Agentic Web
    • Narzędzia iFox.pl
    • Słownik Agentic Web
    • Skaner Prompt Injection
  • 2026
    • Lipiec 2026 — miesiąc, w którym okazało się, że nie ma hamulca
    • Czerwiec 2026 — miesiąc, w którym zdolność pokazała, że nie da się zamknąć
    • Maj 2026: miesiąc w którym AI przestało być prognozą
    • Kwiecień 2026: miesiąc w którym infrastruktura AI stała się linią frontu
    • Marzec 2026 na Cyberflux.pl: Miesiąc w którym granica przestała być granicą
  • Radar Cyberflux.pl
    • Cyberflux Radar #4 – lipiec 2026
    • Cyberflux Radar #3 – czerwiec 2026
    • Cyberflux Radar #2 – maj 2026
    • Cyberflux Radar #1 — kwiecień 2026
Wybierz Stronę
Łatka na Dirty Frag urodziła Fragnesię. Trzeci root w dwa tygodnie.

Łatka na Dirty Frag urodziła Fragnesię. Trzeci root w dwa tygodnie.

przez admin | maj 13, 2026 | Cyberflux

Mitigacja identyczna jak przy Dirty Frag: rmmod esp4 esp6 rxrpc printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n’ \ > /etc/modprobe.d/fragnesia.conf Łatka jest na liście netdev od dziś rano — jeszcze nie w mainline,...
YellowKey: BitLocker przestał chronić laptopy. Chaotic Eclipse eskaluje.

YellowKey: BitLocker przestał chronić laptopy. Chaotic Eclipse eskaluje.

przez admin | maj 13, 2026 | Cyberflux

Jeśli używasz BitLocker wyłącznie z TPM — wdróż PIN do BitLocker i hasło BIOS. To blokuje opublikowany exploit YellowKey, choć badacz twierdzi że ma wariant działający również z TPM+PIN, którego jeszcze nie opublikował. Windows 10 nie jest podatny. BitLocker na...
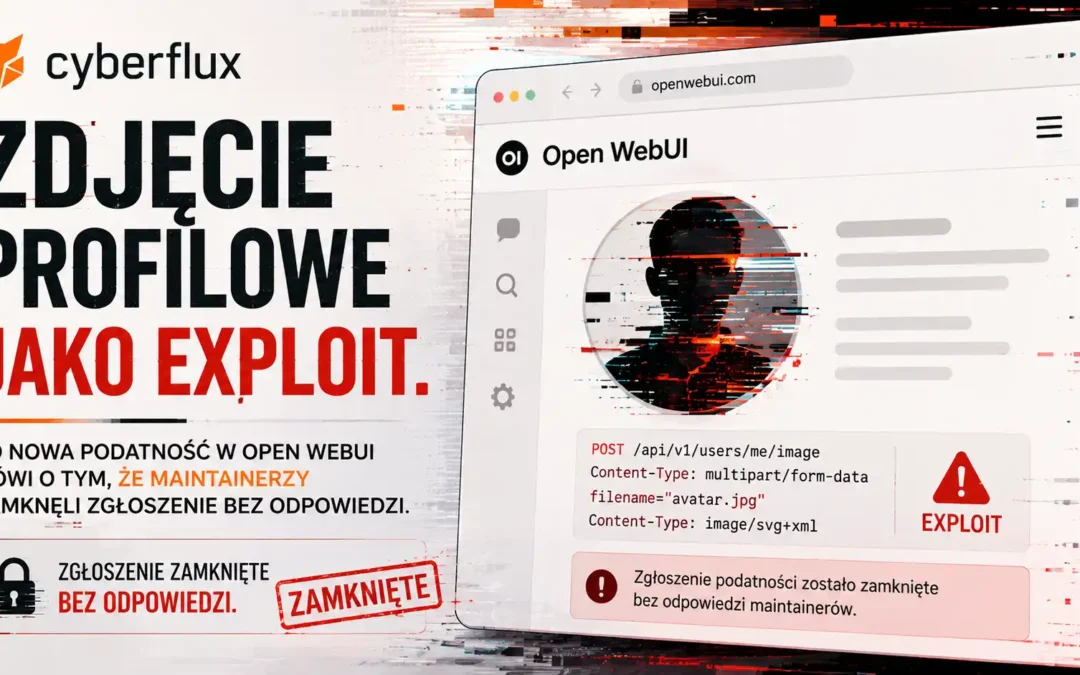
Zdjęcie profilowe jako exploit. Co nowa podatność w Open WebUI mówi o tym, że maintainerzy zamknęli zgłoszenie bez odpowiedzi

Zdjęcie profilowe jako exploit. Co nowa podatność w Open WebUI mówi o tym, że maintainerzy zamknęli zgłoszenie bez odpowiedzi

przez admin | maj 13, 2026 | Cyberflux

Jeśli używasz Open WebUI w wersji 0.7.2 lub starszej — brak łatki. Tymczasowa mitigacja: zmodyfikuj users.py żeby media_type akceptowało wyłącznie JPEG i PNG. Ogranicz uprawnienia workspace.tools do minimum. Monitoruj nieoczekiwane...
ClaudeBleed: każde rozszerzenie Chrome może przejąć Claude’a. Łatka tego nie naprawiła

ClaudeBleed: każde rozszerzenie Chrome może przejąć Claude’a. Łatka tego nie naprawiła

przez admin | maj 13, 2026 | Cyberflux

Jeśli używasz rozszerzenia Claude in Chrome — sprawdź czy masz wersję 1.0.70 lub nowszą. Wyłącz tryb „Act without asking” jeśli go włączyłeś. Robiąc to: pamiętaj że na razie jest to łagodzenie objawów, nie naprawa problemu. LayerX opublikował analizę...
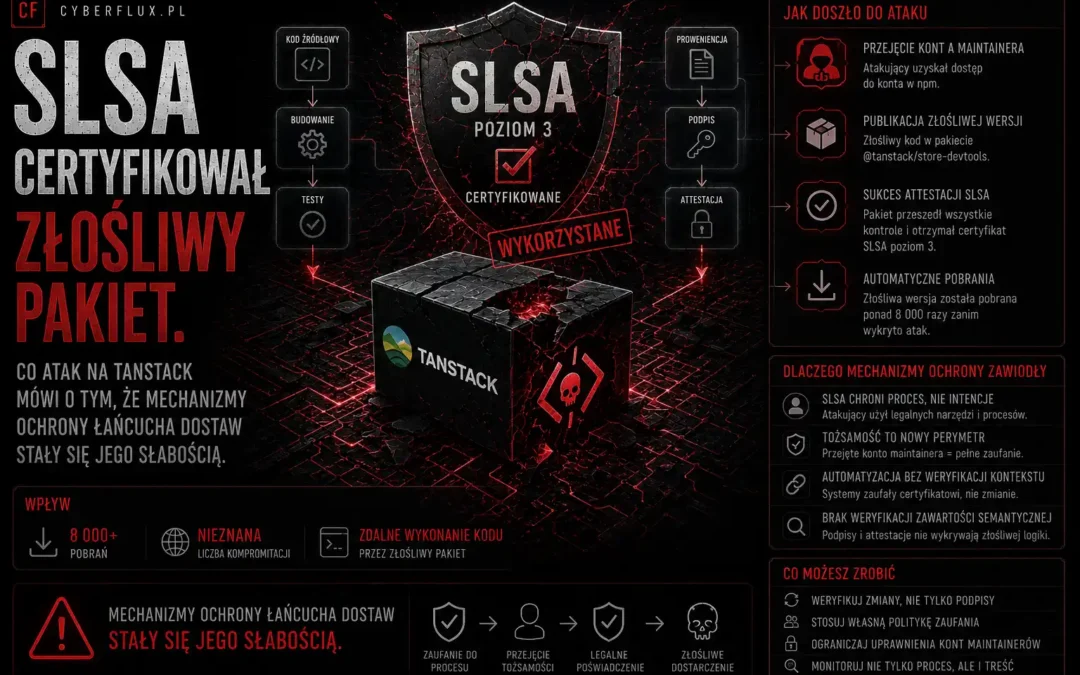
SLSA certyfikował złośliwy pakiet. Co atak na TanStack mówi o tym, że mechanizmy ochrony łańcucha dostaw stały się jego słabością

SLSA certyfikował złośliwy pakiet. Co atak na TanStack mówi o tym, że mechanizmy ochrony łańcucha dostaw stały się jego słabością

przez admin | maj 13, 2026 | Cyberflux

Jeśli instalowałeś pakiety @tanstack/router, @tanstack/start lub @tanstack/history 11 maja po 19:20 UTC — rotuj tokeny GitHub, klucze AWS, GCP, Kubernetes, Vault i SSH....
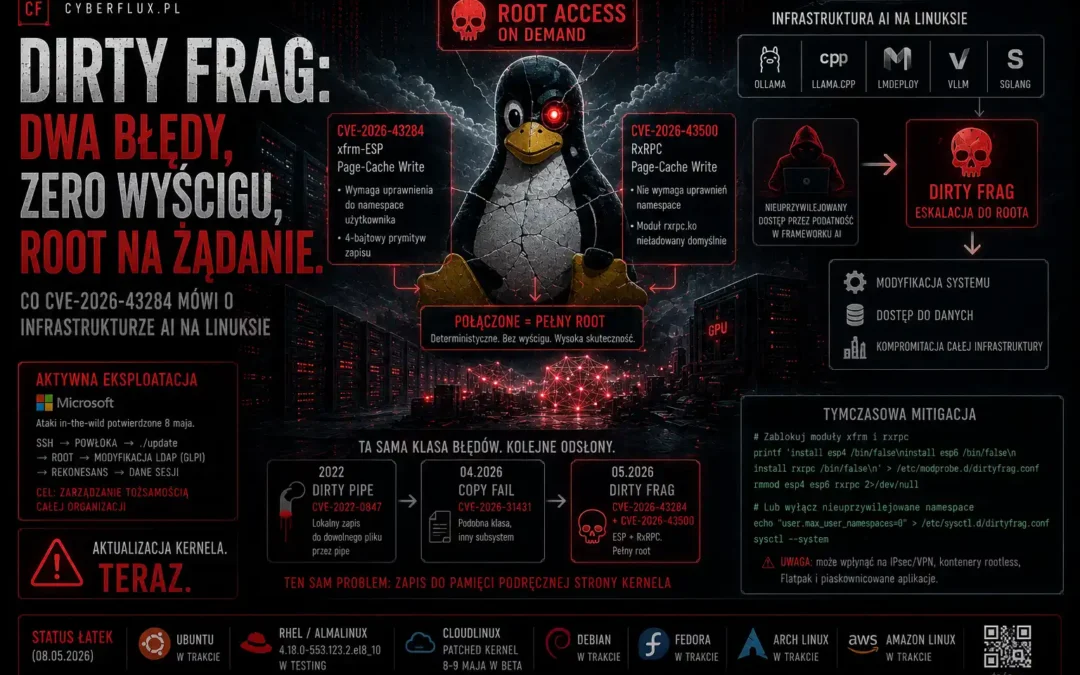
Dirty Frag: dwa błędy, zero wyścigu, root na żądanie. Co CVE-2026-43284 mówi o infrastrukturze AI na Linuksie

Dirty Frag: dwa błędy, zero wyścigu, root na żądanie. Co CVE-2026-43284 mówi o infrastrukturze AI na Linuksie

przez admin | maj 11, 2026 | Cyberflux

Najpierw konkret: CVE-2026-43284 (xfrm-ESP) ma łatkę w mainline kernela od 8 maja — dystrybuuj ją natychmiast. CVE-2026-43500 (RxRPC) na razie nie ma łatki w większości dystrybucji — tymczasowa mitigacja w sekcji poniżej. Jeśli uruchamiasz Ollama, llama.cpp,...
« Starsze Wpisy
Nowsze Wpisy »

Ostatnie wpisy

  • Odcięli kabel
  • Nikt tego nie przeczyta
  • Cyberflux Radar #5 – sierpień 2026
  • Sierpień 2026 — miesiąc, w którym wszystko wyglądało poprawnie
  • Skan to nadal migawka

Najnowsze komentarze

Brak komentarzy do wyświetlenia.