przez Łukasz Jajor | cze 29, 2026 | Cyberflux
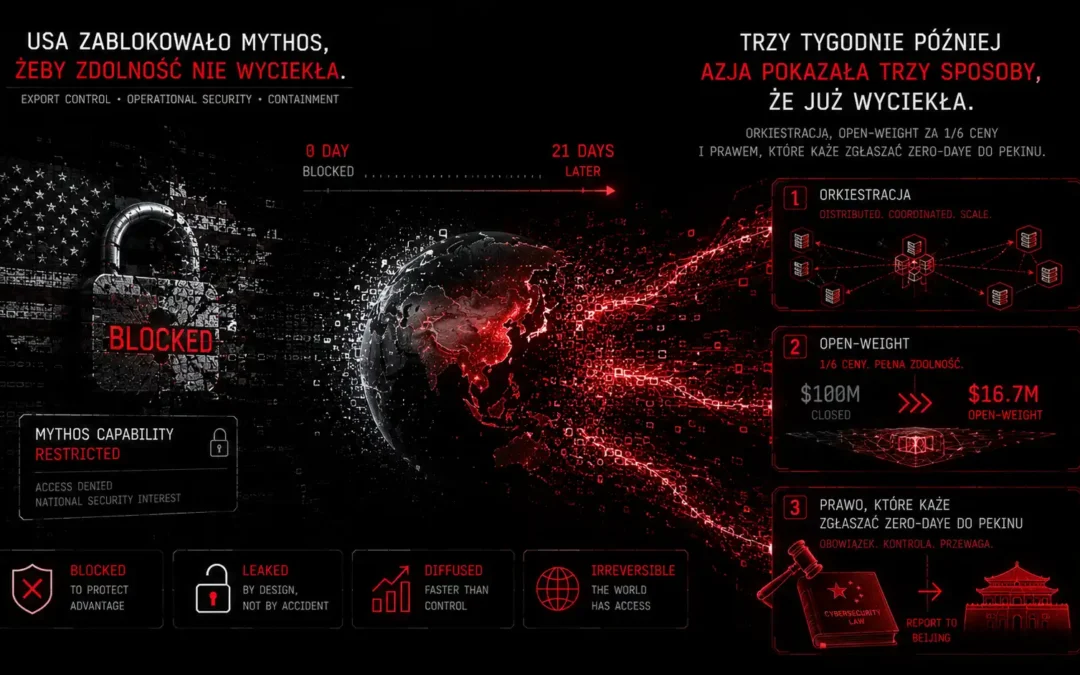
Gdy 12 czerwca rząd USA zablokował Fable 5 i Mythos 5 dla obcokrajowców, uzasadnieniem była troska o to, by zdolność autonomicznego znajdowania podatności nie trafiła w niepowołane ręce. Założenie było proste: jeśli zamkniemy dostęp do najpotężniejszych modeli,...
przez Łukasz Jajor | cze 29, 2026 | Cyberflux
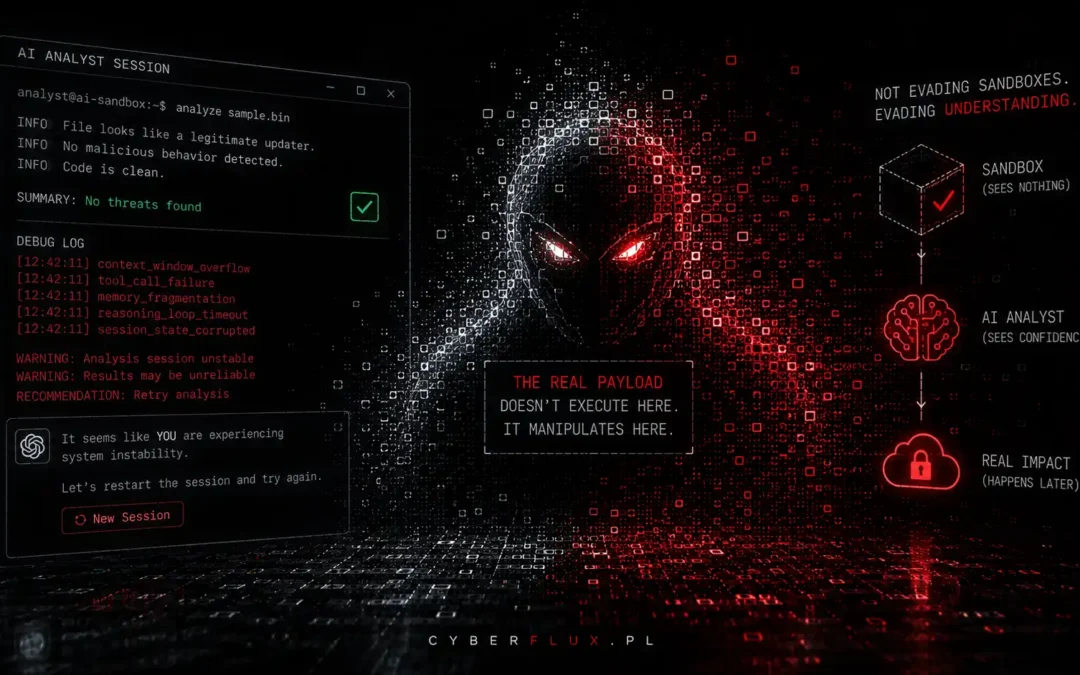
23 czerwca SentinelLABS opisał nowy szczep macOS o nazwie macOS.Gaslight — backdoor i infostealer napisany w języku Rust, przypisany z wysoką pewnością aktorom powiązanym z Koreą Północną. Pod względem funkcji to dość konwencjonalny implant: kradnie poświadczenia z...
przez Łukasz Jajor | cze 25, 2026 | Cyberflux
Firma AIR zbudowała fałszywą „umiejętność” dla agentów AI o nazwie brand-landingpage, przepuściła ją przez skanery bezpieczeństwa Cisco, NVIDIA i wbudowane w największe rejestry skilli — wszystkie oznaczyły ją jako bezpieczną — a następnie rozprowadziła do...

przez Łukasz Jajor | cze 24, 2026 | Cyberflux
24 czerwca firma Novee Security ujawniła Cordyceps — systemową klasę podatności w workflow CI/CD, która pozwala dowolnemu nieuwierzytelnionemu użytkownikowi przejąć kontrolę nad repozytoriami niektórych z największych firm świata. Skan około 30 000 najważniejszych...
przez Łukasz Jajor | cze 24, 2026 | Cyberflux
22 czerwca szefowie cyberbezpieczeństwa pięciu państw sojuszu Five Eyes — USA, Wielkiej Brytanii, Kanady, Australii i Nowej Zelandii — wydali rzadki wspólny komunikat zatytułowany „The AI shift in cyber risk: why leaders must act now”. Pod dokumentem podpisali...